2026年2月更新
アーキテクチャ
EVECLOUDはサーバーレスアーキテクチャで設計されており、セキュリティ対策を含めたサーバーとミドルウェアの運用はAWSが行っています。
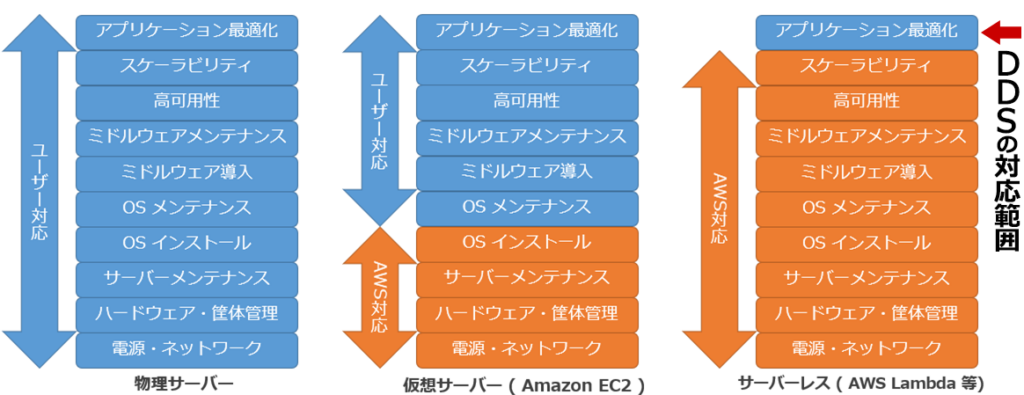
サーバーレスの特徴
- オートスケーリング: トラフィックに応じて自動でサーバ起動(150msで起動、最大1000コンテナ)
- コンテナ起動: リクエストごとにコンテナを占有するため、負荷集中による品質低下なし
負荷試験の結果(コンテナ起動を最大1000に設定した場合)
- 顔認証: 602認証/秒( 1122ms~2870ms・平均1288ms、エラー率0%)
- パスワード認証: 1878認証/秒( 78ms~1280ms・平均166ms、エラー率0% )
サービス仕様
| 項目 | 内容 | 備考 |
|---|---|---|
| システムの場所 | AWS東京リージョンでマルチAZ (東京の3か所のDCで冗長構成) | 2026年7月から大阪に冗長化 (大規模障害の発生時に自動切替え) |
| 運用体制 | 24/365でのシステム運用 | 一次対応: サーバー運用会社が対応 二次対応: DDSの開発チームが対応 |
| 問い合わせ | メールでの問い合わせ | 質問や不具合に関するお問い合わせ |
| メンテナンス | 月次メンテナンス(不具合修正等) 3か月毎の機能アップデート | |
| SLA | 99.9% | 実績:2024年100%、2025年99.998% |
| 暗号化と鍵管理 | データベースはAES256で暗号化 暗号鍵はKMSに保存 | |
| バックアップ | 日次で35世代 | 定期的にリストア試験実施 |
| ログの保存期間 | 無期限 | ログビューアからの閲覧は 1年分のみ 1年以上古いログが必要になった場合は、個別の問い合わせが必要 |
| 復旧目標時間(RTO) | Critical:60分 | 認証システムへログイン状態へ復旧 |
| 復旧目標地点(RPO) | 24時間 | 日次のバックアップ地点 |
| 関係者への通知 | 3時間以内、緊急連絡網への一斉通知 | データ消失、情報漏洩などの重大なインシデントのみ |
| 脆弱性診断 | 有償の脆弱性診断サービスを定期的に実施 | 299項目で脆弱性0件(2025年度) |
セキュリティ(技術面)
サーバーレスはAWSがシステム的にセキュリティ対応を行っているだけでなく、システム構成的にもセキュリティ耐性があります。
- OS、ミドルウェアに触れない (OSレイアはAWS専用のコンテナのみ)
- SSH、ポートが存在しない (API GatewayでJSONのHTTPしか通過不可)
攻撃者から「侵入される入口」が存在しません
- デーモン、プロセスが常駐できない
- コンテナ外にアクセスできない
- 実行後にはコンテナが停止
マルウェアの感染、動作が困難
その他にも、AWS Security Hub、外部のセキュリティ診断、WAF、監査システム、DDoS対策など各種セキュリティ対策を実施しています。
セキュリティ(運用面)
EVECLOUDはISO /IEC 27001(ISMS )、ISO/IEC 27017(ISMS-CLS)を取得しており、ISOに沿ったセキュリティ運用を行っています。
- 35世代のバックアップ+定期リストア試験
- データへの厳密なアクセス管理と暗号化
- 各種ログの取得と監視
- 従業員のセキュリティ教育の実施
- 定期的な社内のセキュリティ対策会議の実施
- 定期的な外部サービスによる脆弱性診断
- 年次での外部機関によるセキュリティ監査
良くある質問
-
生体情報の保存方法は?
-
顔、指紋などの個人情報は不可逆な情報として特徴量データに変換しサーバーに保存しています。(確認のため顔画像を保持していますが、保存の有無は管理者ページから設定できます)
-
データの保存期間は?
-
退会時、契約終了時は、ログイン出来ない状態で一か月間保持され、その後に削除されます。
連絡を頂ければ、即時削除を行い削除証明書の発行も可能です。
-
利用者の責任範囲は?
-
管理画面から登録するユーザー情報、各種設定の管理はユーザーの責任範囲となります。